
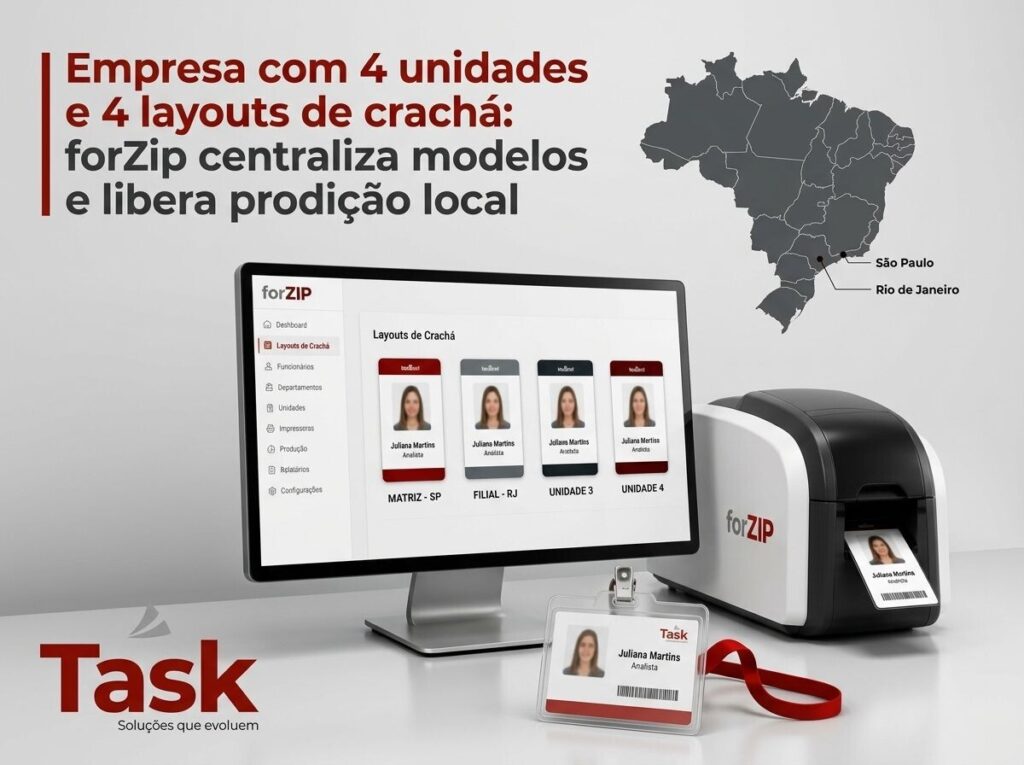
Em uma empresa com 4 unidades e 4 layouts diferentes de crachá, a emissão de credenciais de acesso costuma travar em dois pontos: padronização (marca e regras) e velocidade (produção perto de quem precisa). No padrão de cartão mais usado em corporativo, o CR80 (ISO/IEC 7810) mede 85,60 × 53,98 mm — e qualquer variação de layout, foto ou campo impresso vira retrabalho quando cada unidade “faz do seu jeito”.
Quando a operação cresce, o problema deixa de ser “impressão” e vira governança de modelo + rastreabilidade de produção. Em 2026, com auditorias mais frequentes, LGPD no radar e times distribuídos entre São Paulo e Rio de Janeiro, o cenário típico é: RH pede agilidade, Segurança exige controle, TI quer integração e logs.
Centralizar modelos e liberar a produção local é o caminho prático para equilibrar padrão e autonomia: a matriz define layouts e permissões, e cada unidade produz apenas o que está autorizado — sem depender de enviar arquivos por e-mail, sem “versão final_v7”, e sem perder histórico de aprovações.
Na Task Sistemas, nossa equipe atua há mais de 42 anos em projetos de controle de acesso e identificação, conectando software, hardware, implantação e suporte em ambientes que não podem parar (portarias, operações 24/7, plantas industriais e escritórios multiunidades). É exatamente esse tipo de rotina que o forZip foi desenhado para atender: controle do processo, flexibilidade de layout e produção consistente em escala.
Neste artigo, você vai descobrir: (1) como estruturar a emissão em empresas multiunidades sem perder padrão, (2) como o forZip centraliza layouts e mantém a produção local sob controle, e (3) quais decisões reduzem retrabalho e incidentes de acesso na prática.
Como estruturar a emissão de credenciais de acesso em uma empresa com 4 unidades (sem virar “colcha de retalhos”)
Para organizar a emissão de credenciais de acesso em 4 unidades, o modelo mais estável é separar “o que é central” (layout, regras, permissões, dados obrigatórios) do “que é local” (captura de foto, impressão e entrega). Isso reduz divergência de crachá, evita acessos indevidos por credencial errada e acelera reposições sem depender da matriz.
Na prática, a bagunça começa quando cada unidade cria um layout próprio para resolver um detalhe local (ex.: cor por prédio, campo extra, assinatura, QR code). Em poucas semanas, você tem quatro versões “parecidas”, mas não iguais — e o que parece cosmético vira problema de segurança e compliance: credencial com dados faltando, validade sem regra, foto fora do padrão e dificuldade para auditar “quem emitiu o quê”.
Uma estrutura que funciona bem para multiunidades (inclusive em operações que atendemos em São Paulo e Rio de Janeiro) é definir um catálogo de layouts com regras claras, em vez de “um layout por unidade”. Você pode ter 4 layouts (um por unidade), mas cada layout nasce de um padrão comum e com governança.
Checklist objetivo do que centralizar na emissão:
- Padrão do cartão: dimensões do CR80 (85,60 × 53,98 mm) e margens seguras para impressão.
- Campos obrigatórios: nome, matrícula/ID, unidade, função, validade e algum identificador único (código/QR/numeração).
- Regras de foto: enquadramento, fundo, proporção e tratamento (corte proporcional ao layout).
- Perfis de acesso: quem cria layout, quem altera dados e quem autoriza impressão.
- Rastreabilidade: logs de emissão, reemissão, cancelamento e perdas de insumo.
Quando isso está bem definido, a produção local deixa de ser “risco” e vira vantagem operacional: a unidade resolve admissão, substituição e visitante com rapidez, enquanto a matriz garante consistência e reduz o retrabalho entre RH, Segurança e TI.
Como o forZip centraliza modelos e acelera a emissão de credenciais de acesso sem engessar a operação local
O forZip resolve o dilema “centralizar ou descentralizar” ao permitir que a matriz controle modelos de crachá e permissões, enquanto cada unidade executa a produção com autonomia limitada: captura de imagem, preenchimento/importação de dados e impressão/gravação. Na prática, isso padroniza a emissão de credenciais de acesso e evita que cada unidade invente um layout novo para cada necessidade.
O ponto central não é só desenhar o crachá; é controlar o ciclo inteiro: dados que entram, imagem que será usada, aprovação do que pode ser produzido e histórico do que foi efetivamente emitido. Em ambientes multiunidades, esse fluxo é o que reduz incidentes do tipo “crachá emitido com informação incompleta” ou “credencial impressa sem autorização”.
No forZip, a equipe central consegue criar layouts com ferramenta gráfica (drag-and-drop) e definir variações por unidade, função ou tipo de vínculo (colaborador, terceiro, visitante). Ao mesmo tempo, a unidade local trabalha dentro do que foi publicado e permitido — com menos dependência de arquivos soltos e menos margem para divergência.
Funcionalidades do forZip que costumam destravar a rotina em empresas distribuídas:
- Design de layout flexível: modelos para diferentes áreas sem “gambiarras” (frente/verso, campos condicionais e identidade visual).
- Gestão de dados: importação por Excel, CSV, XML ou Access (evita digitação repetida e reduz erro humano).
- Tratamento de imagem: captura por câmera, ajustes e corte automático proporcional ao layout.
- Controle de produção: status de “produzido / não produzido”, relatórios de perdas e histórico de aprovações/reprovações.
- Segurança por perfis: permissão granular para criar modelo, alterar dados e autorizar impressão.
Na Task Sistemas, quando implantamos o forZip, a conversa com o cliente quase sempre passa por um ponto simples: “o que a unidade pode resolver sozinha sem gerar risco?” O sistema responde com controle de perfil + trilha de auditoria, sem tirar a agilidade de quem está na ponta.
Produção local com governança: o que muda quando cada unidade tem seu layout, mas a matriz controla regras
Quando a empresa tem 4 unidades e 4 layouts, a produção local funciona bem se houver governança: quem pode alterar layout não é quem imprime, e quem imprime não “cria exceções” fora do fluxo. O ganho é concreto: menos retrabalho, menos crachá fora do padrão e mais segurança, porque toda emissão fica rastreável por usuário, data e status.
Um erro comum em operações distribuídas é tratar o crachá como “um item de papelaria”. Só que ele é uma credencial: muda acesso físico, cria exceção em portaria, impacta auditoria e, dependendo do caso, vira evidência em incidente. Por isso, governança na emissão não é burocracia; é proteção do processo.
Um desenho prático que costumamos recomendar (especialmente em operações com matriz em SP e filial no RJ, ou vice-versa) é separar responsabilidades assim:
- Central (Segurança/TI): publica layouts, define campos obrigatórios, valida padrões de imagem e controla permissões.
- Local (RH/Portaria/Operações): cadastra/atualiza dados autorizados, captura foto e executa a impressão/gravação.
- Auditoria/Compliance: consulta relatórios de emissões, reemissões, perdas e reprovações.
Em termos técnicos, há também um ponto “silencioso” que evita dor de cabeça: padrão de tecnologia do cartão. Muitos ambientes usam smart cards por proximidade, que seguem o ISO/IEC 14443 (cartões sem contato em 13,56 MHz). Se cada unidade tenta “dar um jeito” na codificação, você passa a ter comportamento diferente na catraca/porta — e o problema aparece na hora de pico.
O forZip ajuda porque não é só “impressão bonita”; ele cobre saída versátil (impressão térmica, gravação a laser, tarja magnética e smart cards) e mantém o processo sob controle. Na Task Sistemas, isso se conecta naturalmente ao ecossistema de controle de acesso: quanto mais previsível é a credencial, mais previsível é o acesso.
Custos e prazos em 2026: quando centralizar e quando liberar a produção local (com comparação direta)
Em 2026, o custo da emissão não está só no insumo do cartão; está no tempo parado (colaborador sem acesso, fila na portaria, retorno de crachá refeito) e no risco (credencial emitida fora do padrão). O modelo mais eficiente costuma ser layout centralizado com produção local controlada, porque reduz transporte, espera e retrabalho sem perder governança.
Quando tudo é centralizado (layout e produção), a matriz até garante padrão, mas cria gargalo: qualquer admissão urgente, troca de foto ou reemissão por perda vira fila. Já quando tudo é local (cada unidade faz do jeito que quer), a impressão é rápida, mas a padronização se perde e a auditoria vira um quebra-cabeça.
Um jeito simples de decidir é comparar os dois modelos pelo que realmente pesa na rotina: velocidade, rastreabilidade, risco e escalabilidade. A tabela abaixo é um resumo prático do que vemos em campo ao desenhar processos para multiunidades.
| Critério | Produção 100% centralizada | Layouts centralizados + produção local (forZip) |
|---|---|---|
| Prazo para reemitir crachá em outra unidade | Depende de envio/agenda da matriz; tende a formar fila | Unidade produz na hora, dentro das regras e permissões |
| Risco de “layout fora do padrão” | Baixo (tudo passa na matriz) | Baixo, desde que layout e permissões sejam centralizados |
| Rastreabilidade (quem emitiu, quando, qual status) | Alta, porém concentrada | Alta e distribuída, com histórico por unidade/usuário |
| Escala para 4+ unidades | Escala limitada; matriz vira gargalo operacional | Escala melhor; matriz governa e unidades executam |
| Dependência de transporte/fluxo físico | Alta (envio de cartão/entrega interna) | Baixa (produção perto de quem vai usar) |
O forZip entra justamente para viabilizar o segundo cenário com controle de produção, aprovações/reprovações e perfis de acesso. Na Task Sistemas, nosso papel na implantação é desenhar o “quem faz o quê” e configurar o sistema para que a operação seja rápida sem abrir brecha de segurança.
Um detalhe que costuma economizar tempo logo nas primeiras semanas: importação de base (Excel/CSV/XML) para emissões em lote, combinada com padrão de foto e corte automático. Isso reduz a taxa de erro de digitação e minimiza crachás reimpressos por inconsistência de dados.
O Que os Dados Revelam Sobre Empresa com 4 unidades e 4 layouts de crachá: forZip centraliza modelos e libera produção local
Quando a discussão sai do “gosto do layout” e vai para padrão, segurança e compatibilidade, alguns dados técnicos do setor ajudam a tomar decisão com menos achismo — principalmente em empresas multiunidades que precisam manter a emissão de credenciais de acesso consistente entre sites.
- Padrão físico mais usado em identificação corporativa: o cartão ID-1 (CR80), definido pela ISO/IEC 7810, mede 85,60 × 53,98 mm. Esse padrão influencia margens, posicionamento de foto e legibilidade em impressoras e laminadoras.
- Contato vs. proximidade em ambientes de acesso: cartões sem contato do tipo proximidade operam com base no padrão ISO/IEC 14443, em 13,56 MHz. Padronizar tecnologia evita comportamento diferente na leitura entre unidades (catraca/porta/torniquete).
- Dado regulatório que impacta processos e logs: a LGPD (Lei nº 13.709/2018) trata foto e identificação funcional como dados pessoais. Na prática, isso pressiona empresas a manterem controle de acesso a cadastros, trilhas de auditoria e justificativas para reemissão/atualização.
Na experiência da Task Sistemas, esses “dados aparentemente simples” são os que mais economizam tempo na implantação: quando padronizamos tamanho do cartão, regra de foto, tecnologia de leitura e permissões, a operação multiunidades ganha previsibilidade. O forZip complementa isso com gestão de modelos, controle do status de produção e histórico de aprovações — o que facilita auditoria interna e reduz retrabalho entre RH, Segurança e TI.
Perguntas Frequentes Sobre Empresa com 4 unidades e 4 layouts de crachá: forZip centraliza modelos e libera produção local
Quanto custa forZip?
O forZip pode ser contratado no modelo de cobrança por créditos (pagamento por volume produzido), o que facilita controlar custos por unidade. O valor depende de quantidade de emissões, integrações e periféricos. Na Task Sistemas, dimensionamos com base no fluxo real de cada unidade.
Como escolher o melhor forZip?
Escolha considerando: (1) quantas unidades precisam produzir localmente, (2) quantos layouts e variações existem, (3) necessidade de aprovação e logs, (4) tecnologias de saída (impressão, smart card, tarja), e (5) integração com seu controle de acesso.
forZip vale a pena para minha empresa?
Vale quando há volume recorrente, múltiplas unidades, necessidade de padronizar layout e auditar emissões. Pode não ser prioridade se você emite poucos crachás por mês e não precisa controle de permissões. Em geral, cresce o retorno quando há reemissões frequentes.
Como evitar que cada unidade crie um layout diferente e perca o padrão?
Evite descentralizar a criação de modelos. Centralize layouts e regras (campos obrigatórios, padrão de foto e permissões) e deixe a unidade apenas produzir dentro do que foi autorizado. Assim, você mantém identidade visual e rastreabilidade sem travar a operação local.
O forZip ajuda na LGPD na emissão de crachás?
Ajuda ao permitir controle de usuários por perfis, reduzindo quem pode ver/alterar dados e modelos, além de manter histórico de aprovações e produção. Isso não “resolve LGPD sozinho”, mas fortalece governança e auditoria do processo de identificação.
Como funciona a produção local sem perder segurança na emissão?
Funciona com três camadas: layout centralizado, perfis de permissão (quem altera vs. quem imprime) e logs/status de produção. Assim, a unidade imprime rápido, mas qualquer emissão fica associada a usuário, data e tipo de credencial, reduzindo brechas.
Quanto tempo leva para implantar um processo multiunidades de emissão?
O prazo depende de quantidade de layouts, qualidade da base de dados, integração com controle de acesso e definição de governança. Em geral, a etapa que mais acelera (ou atrasa) é alinhar campos obrigatórios, padrão de foto e responsabilidades entre matriz e unidades.
Pronto para padronizar a operação e acelerar a produção local sem perder controle? A Task Sistemas pode ajudar.
Entre em contato:
- Telefone: (21) 2199-4949
- E-mail: faleconosco@tasksistemas.com.br
- Endereço: Rua Corrêa Vasques, nº 250, 3º andar – Cidade Nova, Rio de Janeiro – CEP: 20211-140 | Av. Anápolis, nº 100 – Sala 910 Bethaville I, Barueri – Sâo Paulo – CEP 06404 -250
[META]
title: Emissão de credenciais de acesso multiunidades | Task Sistemas
description: Veja como centralizar layouts e liberar produção local com forZip, padronizando a emissão de credenciais de acesso em 4 unidades sem retrabalho.
[/META]