
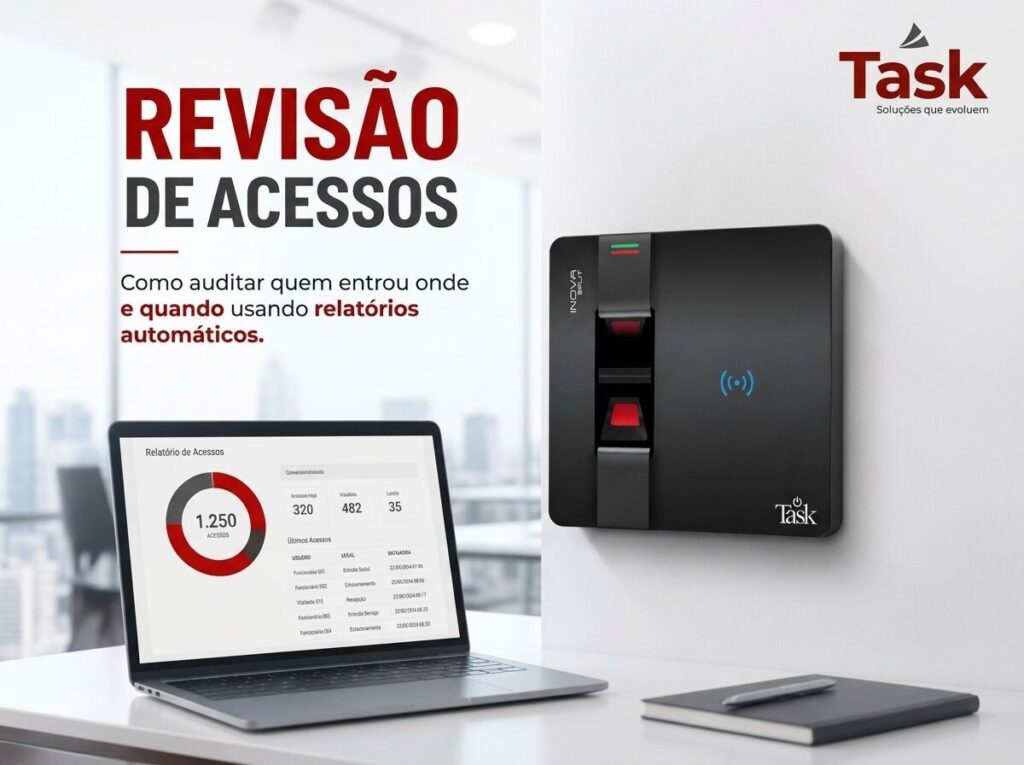
Uma revisão de acessos confiável depende de três coisas: registro completo (quem/onde/quando), carimbo de data/hora consistente e relatórios automáticos que cheguem para as pessoas certas. Análises do setor como o Verizon Data Breach Investigations Report (DBIR) mostram, ano após ano, que credenciais roubadas e uso indevido de acesso seguem entre os vetores mais frequentes em incidentes — o que transforma auditoria de acesso em rotina, não em “plano B”.
Em 2026, com operações mais distribuídas (multiunidades, turnos 24/7 e prestadores circulando), auditar “quem entrou onde e quando” deixou de ser tarefa de buscar planilha: virou um fluxo contínuo, com alertas e evidências prontas para segurança, RH, compliance e TI.
Revisão de acessos é o processo de verificar, em uma janela de tempo definida, todas as entradas/saídas autorizadas e negadas, cruzando identidade, local, motivo e regras vigentes. Na prática, ela serve para confirmar conformidade, investigar desvios e reduzir risco operacional com base em fatos (logs).
Na Task Sistemas, nossa equipe atende empresas e condomínios em São Paulo e no Rio de Janeiro com projetos completos de controle de acesso (software + hardware + implantação + integrações). Ao longo de 42 anos, vimos um padrão: quando o relatório é automático e bem parametrizado, a auditoria vira rotina leve — e incidentes ficam mais fáceis de prevenir e explicar.
Neste artigo, você vai descobrir: (1) como estruturar controle de acesso em tempo real para auditoria, (2) quais relatórios automáticos realmente ajudam na investigação e no compliance, e (3) um checklist prático para não “perder evidência” na hora que mais precisa.
Como o controle de acesso em tempo real facilita a auditoria de “quem entrou onde e quando”
Controle de acesso em tempo real facilita auditoria porque registra eventos no momento em que acontecem, com identidade, ponto de acesso e decisão (liberado/negado) em um log centralizado. Isso reduz “zonas cegas” e acelera a resposta: você sai de uma busca manual por registros para uma visão cronológica com filtros, exceções e relatórios automáticos prontos para evidência.
Na auditoria, o que dá trabalho não é “ter dado”, e sim confiar no dado. Em ambientes com catraca, porta controlada, torniquete e cancela, o valor do tempo real é garantir que cada tentativa gere um evento rastreável — inclusive as negadas.
Quando a operação é 24/7 (muito comum em indústrias, hospitais e condomínios), o tempo real também ajuda a identificar padrões: tentativa fora de horário, excesso de negas em um ponto específico, “carona” (tailgating) sugerida por inconsistência de fluxo, ou credencial usada em dois locais incompatíveis.
No Controle de acesso – forAcesso.net, a auditoria fica mais objetiva quando você parametriza regras por local, horário e categoria de pessoa (funcionários, terceiros, visitantes, alunos etc.). A revisão então deixa de ser “olhar tudo” e vira “olhar o que foge da regra”.
- Evento mínimo para auditoria: quem (identidade), onde (equipamento/porta), quando (data/hora), decisão (liberado/negado), motivo/regra aplicada.
- Visão operacional: painel em tempo real + filtros por unidade, portaria, turno e tipo de credencial.
- Visão investigativa: linha do tempo por pessoa/placa/tag + exportação controlada (quando necessário).
Em projetos que implantamos em Barueri (SP) e na região central do Rio de Janeiro (RJ), um ajuste simples costuma destravar a auditoria: padronizar nomenclatura dos pontos de acesso (ex.: “Porta CPD”, “Catraca Bloco A”, “Cancela Visitante”) para que o relatório seja autoexplicativo para quem não participou da implantação.
Quais relatórios automáticos você deve configurar (e para quem eles vão)
Os melhores relatórios automáticos de revisão de acessos não são os “mais completos”, e sim os que chegam com periodicidade e destinatários certos: segurança recebe exceções e alarmes; RH/DP recebe movimentações ligadas a jornada e terceiros; TI recebe logs e falhas de integração; síndico/administradora recebe indicadores e ocorrências com evidência. Isso reduz retrabalho e acelera decisões.
Um erro comum é disparar um relatório enorme todo dia e ninguém ler. Na prática, funciona melhor trabalhar com relatórios de rotina (para acompanhamento) e relatórios de exceção (para investigação). No Controle de acesso – forAcesso.net, a automação faz sentido quando você mapeia “o que é normal” e só destaca o que foge do normal.
Para operações em São Paulo e Rio de Janeiro, onde muitas empresas têm multiunidades e terceiros circulando, relatórios por categoria são especialmente úteis. Terceiro e visitante costumam exigir mais evidência: motivo da visita, autorização, validade e horário permitido.
- Relatório diário (Segurança/Portaria): acessos negados por ponto + motivo (fora de horário, sem permissão, validade expirada).
- Relatório semanal (Gestão/Compliance): top pontos com mais negações, tentativas fora do padrão, incidências de “dupla entrada”.
- Relatório por pessoa (Investigação): linha do tempo de acessos por colaborador/terceiro em janela específica.
- Relatório de visitantes (Condomínios/Recepção): entradas/saídas, tempo de permanência, visitas pré-agendadas e pendências.
- Relatório de veículos (Operações): entradas por placa (LPR), tag, crachá do condutor e divergências (veículo/condutor).
Quando nossa equipe desenha esses relatórios, a pergunta-guia é simples: “Se houver um incidente às 2h, quem precisa receber o quê para agir em 5 minutos?” A resposta define a granularidade, o horário de envio e o formato do relatório.
Como auditar “quem entrou onde e quando” no controle de acesso em tempo real com trilha de evidência
Para auditar “quem entrou onde e quando” em controle de acesso em tempo real, você precisa garantir trilha de evidência: logs íntegros, campos padronizados e uma rotina de revisão com filtros. O objetivo não é só listar acessos, mas explicar por que foram liberados/negados, com base em regra, perfil e validade — pronto para auditoria interna e investigação.
Auditoria prática começa com uma janela de tempo e uma hipótese. Ex.: “houve acesso fora do horário na porta do CPD entre 22h e 6h”. A partir daí, o relatório deve permitir filtrar por ponto, período, categoria e decisão (liberado/negado).
No Controle de acesso – forAcesso.net, é comum estruturar validações que tornam o log mais “explicável”: validade de credencial, regra de dupla entrada, exigência de acompanhante, níveis de acesso e até critérios personalizados (como data de exame médico para áreas específicas em clubes). Isso reduz discussão subjetiva, porque o sistema registra a decisão e o contexto.
Quando existe integração com CFTV/monitoramento, a auditoria fica ainda mais forte: o evento do acesso vira um “marco” para localizar a imagem correspondente. Sem depender de memória de porteiro ou de “relato informal”, você cruza tempo, local e identidade.
- Delimite o escopo: período, unidade (SP/RJ), ponto de acesso, categoria (funcionário/terceiro/visitante/veículo).
- Filtre por exceções: negados, fora de horário, validade expirada, tentativa repetida, coação (quando parametrizado).
- Confira integridade: horário consistente, identificação do equipamento, operador (se houver), motivo da regra.
- Registre conclusão: incidente confirmado, falso positivo, ajuste de regra ou necessidade de treinamento.
- Feche o ciclo: atualize perfis e permissões para evitar recorrência (governança de acesso).
Um detalhe que evita dor de cabeça em auditoria: padronizar retenção de logs e política de exportação (quem pode exportar, quando e com qual finalidade). Para LGPD, a regra prática é tratar logs como dado pessoal quando permitem identificar alguém — e definir base legal e retenção conforme necessidade de segurança/compliance.
Tabela comparativa: relatório manual vs. relatório automático para revisão de acessos
Na revisão de acessos, a diferença entre “manual” e “automático” não é só conforto: é tempo de resposta e consistência de evidência. Relatório manual depende de alguém lembrar de puxar dados, interpretar e enviar; o automático cria disciplina operacional, reduz falhas humanas e melhora a rastreabilidade — especialmente em portarias e operações 24/7.
Na prática, empresas e condomínios que dependem apenas de extrações manuais costumam descobrir incidentes tarde demais (quando alguém “estranha” algo). Já a automação permite que o próprio sistema sinalize exceções diariamente, inclusive acessos negados que indicam tentativa.
| Critério | Relatório manual (sob demanda) | Relatório automático (programado) |
|---|---|---|
| Tempo para identificar exceções | Horas ou dias, dependendo de quem puxa e analisa | Minutos (alertas) e ciclos fixos (diário/semanal) |
| Risco de “não olhar” | Alto (depende de rotina do operador) | Baixo (envio recorrente para responsáveis) |
| Consistência de filtros | Varia (cada pessoa filtra de um jeito) | Padronizada (mesma regra, todo período) |
| Uso em auditoria interna | Funciona, mas exige mais justificativa do processo | Mais forte: mostra processo contínuo e rastreável |
| Indicado para | Investigações pontuais e recortes específicos | Compliance, gestão 24/7 e redução de risco |
Na Task Sistemas, quando implantamos o Controle de acesso – forAcesso.net, normalmente combinamos os dois: relatórios automáticos para rotina (exceções e indicadores) e relatórios sob demanda para investigação profunda. Isso atende segurança, RH e TI sem “entupir caixa de e-mail” nem perder sinal crítico.
O Que os Dados Revelam Sobre Revisão de acessos: como auditar quem entrou onde e quando usando relatórios automáticos
Quando o assunto é auditoria de acessos, os dados do setor apontam um ponto em comum: credenciais e identidades continuam no centro do risco. Por isso, logs completos e relatórios automáticos não são “burocracia”; são uma camada de redução de dano, investigação e melhoria contínua.
- Vazamentos custam caro: o estudo IBM Cost of a Data Breach (edições recentes) mantém a média global de custo total de violação na casa de milhões de dólares por incidente, reforçando que investigação rápida e evidência organizada afetam tempo de contenção e impacto.
- O fator humano segue dominante: análises anuais como o Verizon DBIR mostram recorrência do uso indevido de credenciais e de ações humanas (erro, engenharia social, uso indevido), o que aumenta o valor de revisar acessos negados, fora de horário e incompatíveis com o perfil.
- Zero Trust virou referência prática: pesquisas de mercado e recomendações de especialistas apontam a consolidação de modelos de least privilege (menor privilégio) e revisão contínua de permissões — o que, na prática, depende de controle de acesso em tempo real e relatórios recorrentes para governança.
Na experiência da Task Sistemas, esse cenário aparece com força em operações de São Paulo (SP) e Rio de Janeiro (RJ): quando a empresa tem muitos terceiros, múltiplos horários e áreas restritas (CPD, UTI, almoxarifado, salas técnicas), o que mais ajuda é transformar “auditoria” em rotina semanal com relatórios automáticos e responsáveis definidos — não em corrida quando o problema já aconteceu.
Checklist de implantação: como sair do “log existe” para “auditoria funciona”
Uma auditoria de acesso só “funciona de verdade” quando você consegue responder, em poucos minutos e com evidência, quatro perguntas: quem tentou, onde foi, quando ocorreu e por que foi liberado/negado. Para isso, não basta instalar equipamento: é preciso padronizar cadastro, regras, categorias e relatórios automáticos desde o primeiro dia.
O ponto cego mais comum que vemos em campo é cadastro inconsistente: nomes duplicados, categorias erradas (terceiro como funcionário), validade sem controle e ponto de acesso mal nomeado. Isso não é “detalhe”; é o que impede o relatório de ser citável e defensável em auditoria.
No Controle de acesso – forAcesso.net, a vantagem de uma arquitetura flexível é permitir começar simples (portaria e áreas críticas) e evoluir: adicionar LPR, QR Code, NFC, regras avançadas, integração com imagens e critérios personalizados por área, sem refazer tudo.
- Padronize categorias: funcionário, estagiário, terceirizado, visitante, condômino, aluno (o que fizer sentido) e regras por categoria.
- Defina nomenclatura de pontos: porta/equipamento com nome “falado” (para relatório ser autoexplicativo).
- Crie regras por horário e local: o que é permitido em cada turno e em cada área.
- Ative registros de negados: tentativa negada é sinal; sem isso, você perde parte do risco.
- Configure relatórios automáticos: rotina (diária/semanal) + exceção (negados e fora de padrão) + investigação (por pessoa/placa).
- Governança de exportação: quem pode exportar, com que justificativa e por quanto tempo armazenar.
Para condomínios e portarias com alto fluxo, a auditoria também depende de processos simples na recepção: pré-cadastro de visitas, autorização do visitado, registro de entrada e saída (inclusive de materiais quando aplicável). Quando isso está amarrado no sistema, a revisão de acessos deixa de ser “telefone e caderno” e vira evidência digital.
Perguntas Frequentes Sobre Revisão de acessos: como auditar quem entrou onde e quando usando relatórios automáticos
Quanto custa Controle de acesso – forAcesso.net?
O custo varia conforme número de portas/catracas/cancelas, tipo de identificação (QR, NFC, biometria, LPR) e integrações. Em projetos reais, pode ir de uma implantação enxuta a ambientes complexos multiunidade. Na Task Sistemas, dimensionamos por escopo e risco, evitando surpresa no TCO.
Como escolher o melhor Controle de acesso – forAcesso.net?
Escolha pelo que sustenta auditoria: logs completos (liberado/negado), regras por horário/local/categoria, relatórios automáticos, integração com CFTV e governança de perfis. Verifique também contingência, suporte e capacidade de crescer (mais pontos/unidades) sem trocar a base.
Controle de acesso – forAcesso.net vale a pena para minha empresa?
Vale quando você precisa de rastreabilidade (quem/onde/quando), reduzir risco em áreas restritas, controlar terceiros/visitantes e operar 24/7 com evidência. Pode ser “demais” se o ambiente é pequeno, sem áreas restritas e sem exigência de auditoria recorrente.
Quais campos um relatório de auditoria de acesso precisa ter?
Um relatório auditável deve trazer: identidade (pessoa/veículo), categoria, ponto de acesso (porta/catraca/cancela), data/hora, decisão (liberado/negado) e motivo/regra aplicada. Se houver operador/portaria, inclua usuário responsável e observações para contextualizar exceções.
Com que frequência devo fazer revisão de acessos?
Para operações 24/7, o recomendado é ter relatórios automáticos diários de exceção (negados, fora de horário) e revisão semanal de indicadores. Para áreas críticas (CPD, UTI, salas técnicas), a revisão pode ser diária. O ideal é ajustar pela criticidade e fluxo.
Como lidar com LGPD na auditoria de acessos?
Trate logs como dado pessoal quando identificam alguém. Defina finalidade (segurança/compliance), retenção coerente com a necessidade e controle de acesso aos relatórios. Evite exportações desnecessárias e registre quem consultou/gerou relatórios sensíveis, preservando a trilha de auditoria.
Relatórios automáticos ajudam em investigação com CFTV?
Sim. O relatório entrega o “marco temporal” (data/hora) e o “marco físico” (ponto de acesso), facilitando localizar a gravação correspondente. Isso reduz tempo de investigação e discussão subjetiva. Quando bem parametrizado, o evento de acesso guia a busca por imagem.
Pronto para transformar revisão de acessos em evidência rápida com controle de acesso em tempo real? A Task Sistemas pode ajudar.
Entre em contato:
- Telefone: (21) 2199-4949
- E-mail: faleconosco@tasksistemas.com.br
- Endereço: Rua Corrêa Vasques, nº 250, 3º andar – Cidade Nova, Rio de Janeiro – CEP: 20211-140 | Av. Anápolis, nº 100 – Sala 910 Bethaville I, Barueri – São Paulo – CEP 06404-250
[META]
title: Controle de acesso em tempo real: auditoria de acessos | Task
description: Aprenda a auditar quem entrou onde e quando com relatórios automáticos e controle de acesso em tempo real. Método prático da Task Sistemas.
[/META]